
❌

Reading view

Фишинг всему голова: от письма до дампа учетных данных
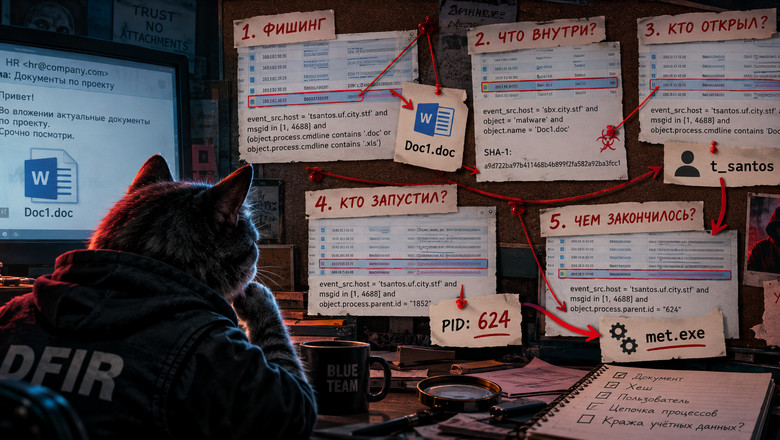
Один фишинговый документ, несколько событий в SIEM и подозрительный met.exe. На примере заданий Standoff Defend в очередной раз разберём, как по логам восстановить цепочку атаки: от открытия письма до дампа LSASS.

Немного аналитики, практических запросов и рассуждений в процессе расследования :)

Читать далее
  •  

Агент повесил Bash одной кавычкой. Как детерминированный FSM спасает CLI-рантаймы

Представьте: ваш автономный агент генерирует команду для терминала, но ошибается на один символ. Шелл уходит в бесконечное ожидание, а процесс агента намертво зависает. Сегодня разберём, почему регулярки не спасают от этой боли, и покажем, как детерминированный конечный автомат (FSM) на хуке PreToolUse снимает проблему на уровне инфраструктуры.

Читать далее
  •  
❌