
❌

Reading view

Протухшие сертификаты, нулевой keystore и потерянная «@»: воскрешаем Huawei SANEX9510 без перезагрузки базы
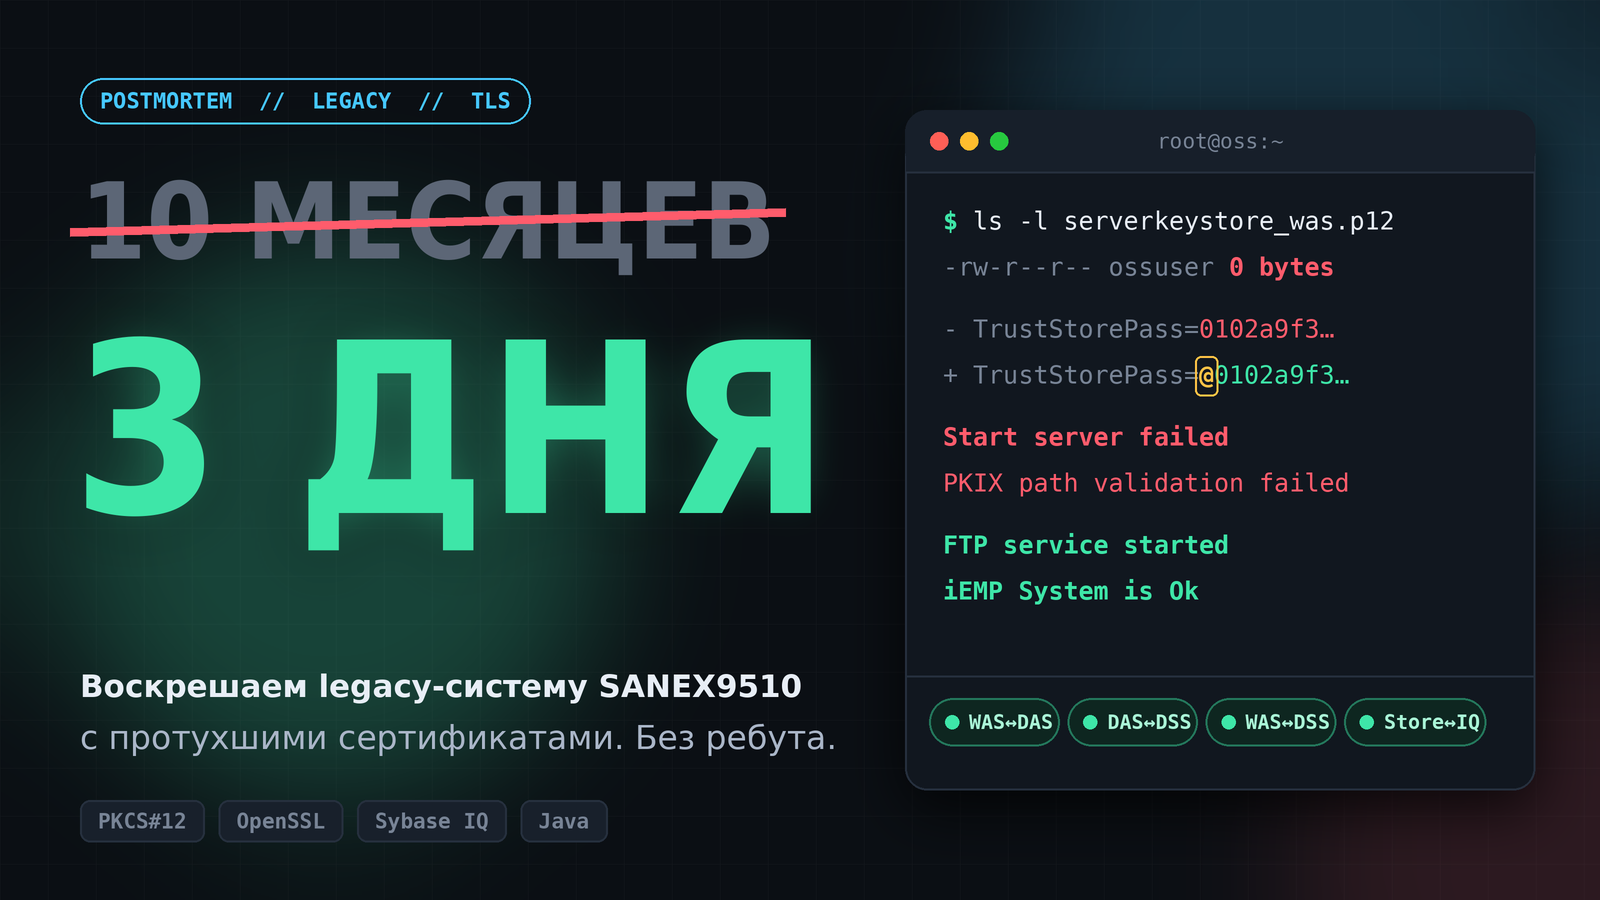
Система стояла мёртвой десять месяцев, пока платная поддержка искала причину. Я поднял её за три дня. Оказалось, что «просто протухли сертификаты» было семью независимыми поломками: keystore на 0 байт, зашифрованный пароль с потерянной первой «@», приватный ключ, который не понимает родной OpenSSL продукта, и утёкшие соединения к Sybase IQ. Разбираем слой за слоем, без ребута и без сброса паролей.

Читать далее
  •  

Семь с половиной часов: как Go закрывал дыру в ключах eMudhra и что сделать у себя

17 октября Mozilla заблокировала восемь промежуточных CA eMudhra: их приватные ключи были меньше 256 и восстанавливались из сертификата за микросекунды. Команда Go выпустила 1.27.3 и 1.26.10 меньше чем за семь с половиной часов, и это первый релиз по новому треку URGENT.

Разбираем хронологию из поста Go Security и дополняем её: восстанавливаем слабый ECDSA-ключ на Go, объясняем, почему из-за кросс-подписей не помогает удалить корень, собираем deny-list по SPKI через VerifyConnection и разбираемся, что не так с отзывом сертификатов в Linux.

Читать далее
  •  
❌