
❌

Reading view

Зоопарк версий под контролем: как я создал enodia — инвентаризацию сервисов с EOL и CVE
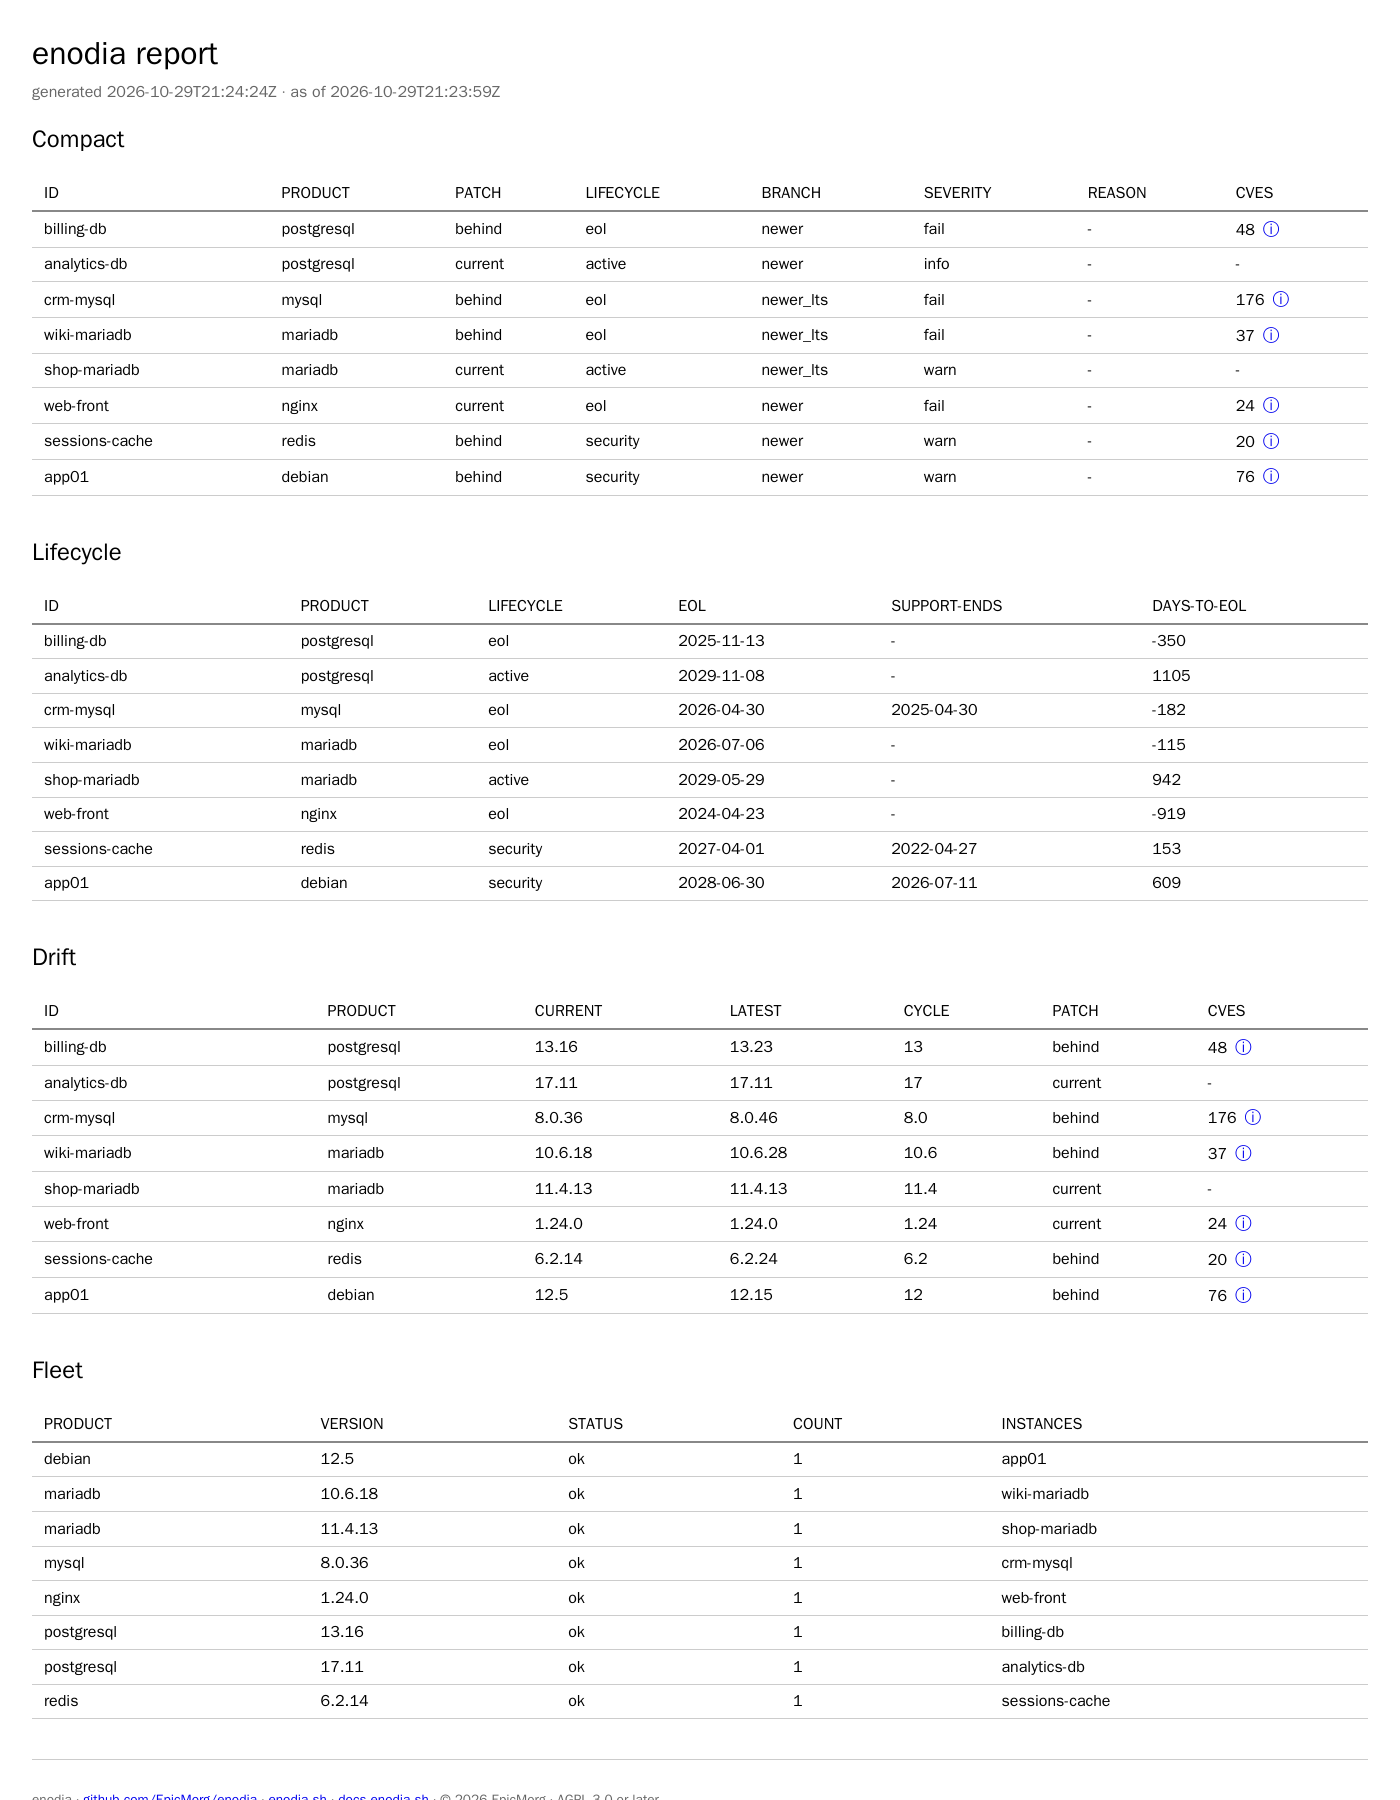
Сколько у вас в инфраструктуре версий PostgreSQL? А какие из них уже не поддерживаются? А сколько CVE висит на том nginx, который «работает — не трогай»?

Если вы ответили на все три вопроса без поиска по чатам и вики, дальше можно не читать. А я в какой‑то момент понял, что не могу, и написал для этого инструмент. Под катом история о том, как он появился, на какие грабли я наступил по дороге и почему MySQL однажды заблокировал собственный хост из‑за моего мониторинга.

Читать далее
  •  

Контур вокруг LLM: как AI Gateway снижает риск утечек и prompt injection

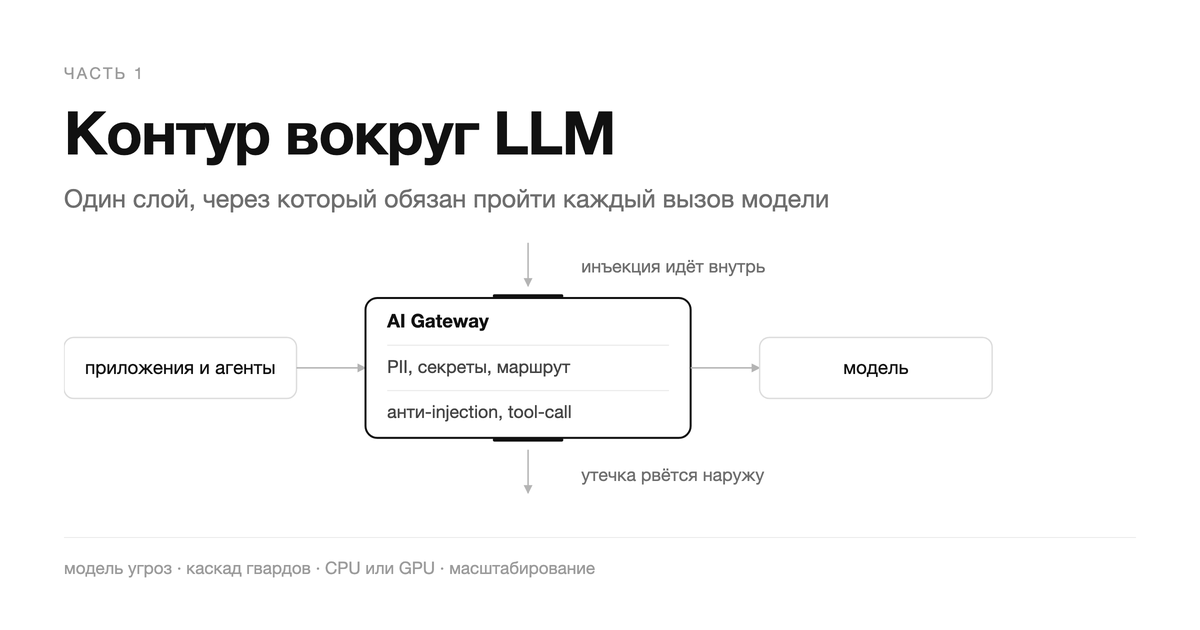
Разберём, как защищать данные и языковые модели в компании. Что такое AI Gateway, зачем его ставят между приложением и моделью, что он успевает перехватить и чего не умеет.

Посмотрим на реальных примерах, как утекают данные и как работает prompt injection. Из каких проверок собирают защиту, что из них крутится на обычном процессоре, а что требует видеокарты, и сколько это стоит в рублях. Отдельно разберём агентов, которые сами ходят по сети, и то, что требуют ФСТЭК и Банк России.

Сразу оговорюсь: полной защиты от prompt injection нет ни у кого, и статья её не обещает. Речь о том, как снизить вероятность атаки и ограничить ущерб от той, что всё равно пройдёт.

Читать далее
  •  

AI в управлении уязвимостями: помощник, оружие и новая мишень одновременно

Искусственный интеллект ускоряет приоритизацию и сам находит уязвимости (Google Big Sleep предотвратил реальную атаку). Но те же технологии вооружают злоумышленников и сжимают окно реакции до часов. А еще ваши собственные AI-системы становятся целью - со своим OWASP Top 10 и уязвимостями в протоколе MCP - и часто работают у вас в тени, вне поля зрения ИБ. Разбираем все три роли AI без хайпа.

Читать далее
  •  
❌